UTM Firewall / Security Gateway
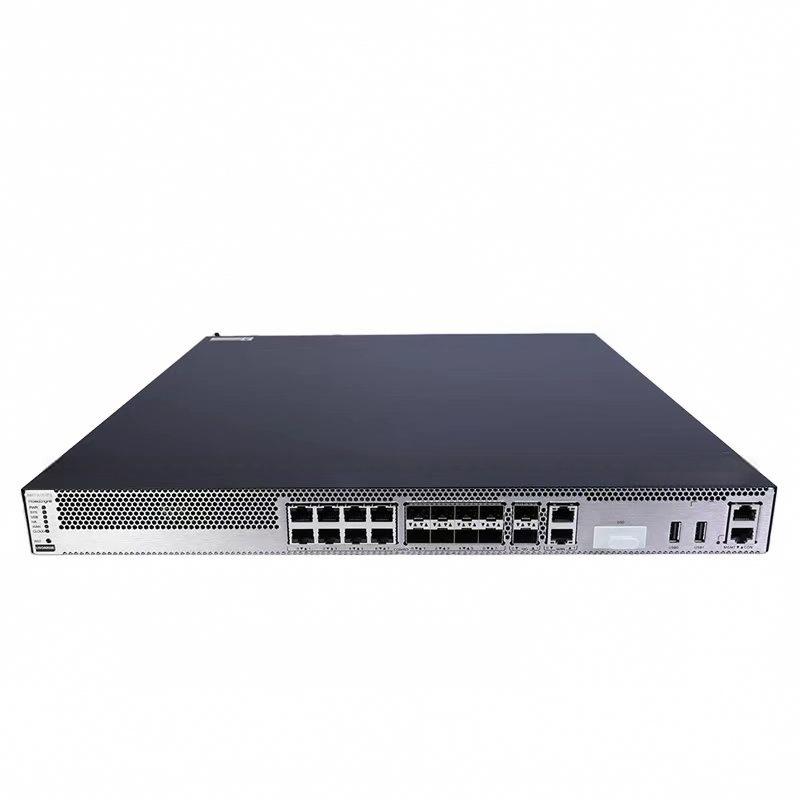
Passerelle de gestion unifiée des menaces combinant pare-feu, VPN, prévention des intrusions et filtrage de contenu en périphérie du réseau.
Un routeur qui transmet uniquement les paquets laisse chaque décision de sécurité à ce qui se trouve derrière lui. Une appliance de gestion unifiée des menaces regroupe le pare-feu, le VPN, la prévention des intrusions et le filtrage de contenu dans une seule boîte à la périphérie, sous un seul ensemble de politiques. Pour une succursale ou un petit centre de données, c'est plus simple que d'empiler quatre appareils et de maintenir quatre ensembles de règles en séquence. Le débit est le chiffre qui compte, et il doit être indiqué avec les fonctions d'inspection activées.
Comment il est spécifié
- Débit du pare-feu et débit avec inspection activée
- Nombre et vitesse des ports WAN et LAN, et si les ports SFP sont inclus
- VPN : tunnels de site à site, utilisateurs d'accès à distance et protocoles pris en charge
- Prévention des intrusions, antivirus et contrôle des applications, et mise à jour des signatures
- Couplage haute disponibilité et synchronisation de l'état de la session
- Gestion : console locale, console centrale ou cloud
- Durée d'abonnement aux services de sécurité et comportement en cas d'expiration
Lieu d'utilisation
- Succursales et sites d'usines
- Centres de données de petite taille et de périphérie
- Limites du réseau de campus
- Réseaux industriels segmentés
At a Glance
| Product Category | Série calcul IA et centre de données |
|---|